> For the complete documentation index, see [llms.txt](https://docs.flosum.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.flosum.com/global-settings/global-settings-docs-pt-br/seguranca/provedores-de-identidade-sso/adicionando-um-provedor-de-identidade-sso.md).

# Adicionando um provedor de identidade (SSO)

{% hint style="success" %}

#### Credenciais de Usuário Obrigatórias

\[**Usuário Flosum**] - **Administrador do Sistema** Função
{% endhint %}

## ![](https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2FSxcnKlaJKPzDqONWoDNv%2FSummary2-Small-Icon.svg?alt=media\&token=5e3253d0-a069-4ba5-9c06-83c70bd0b21d)Visão geral

Este artigo explica como adicionar um Provedor de Identidade ao seu tenant Flosum para habilitar o Single Sign-On (SSO) para seus aplicativos. Depois que você adicionar um provedor de identidade, um botão de SSO personalizado aparecerá na tela de login. Esse botão redireciona os usuários para a página de login do provedor de identidade. Depois que eles se autenticam, são retornados ao aplicativo Flosum. Para obter instruções de login com SSO, consulte o artigo a seguir.

* [Fazendo login com SSO](/global-settings/global-settings-docs-pt-br/seguranca/provedores-de-identidade-sso/fazendo-login-com-sso.md)

<div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2FFtPs1AdA8osfUhRFE5No%2FAddingAnIdentityProvider-SsoButton_02.png?alt=media&amp;token=b71ed818-1172-446d-8b8a-b06d1a7aa7f4" alt="" width="375"><figcaption></figcaption></figure></div>

### Configuração do Provedor de Identidade

{% hint style="info" %}
Os aplicativos Flosum Cloud oferecem suporte a SSO de um provedor de identidade usando qualquer um dos seguintes protocolos:

* OIDC (OpenID Connect)
* SAML (Security Assertion Markup Language)
  {% endhint %}

Este artigo fornece instruções gerais para configurar seu provedor de identidade. Revise-as antes de prosseguir para os artigos específicos de provedores listados abaixo, que oferecem instruções e detalhes para os provedores de identidade mais comuns.

**OIDC**

* [Auth0 - OIDC - Configuração](/global-settings/global-settings-docs-pt-br/seguranca/provedores-de-identidade-sso/provedores-de-identidade-oidc/auth0-oidc-configuracao.md)
* [AWS Cognito - OIDC - Configuração](/global-settings/global-settings-docs-pt-br/seguranca/provedores-de-identidade-sso/provedores-de-identidade-oidc/aws-cognito-oidc-configuracao.md)
* [Microsoft Entra ID - OIDC - Configuração](/global-settings/global-settings-docs-pt-br/seguranca/provedores-de-identidade-sso/provedores-de-identidade-oidc/microsoft-entra-id-oidc-configuracao.md)
* [Google IDP - OIDC - Configuração](/global-settings/global-settings-docs-pt-br/seguranca/provedores-de-identidade-sso/provedores-de-identidade-oidc/google-idp-oidc-configuracao.md)

**SAML**

* [Microsoft Entra ID - SAML - Configuração](/global-settings/global-settings-docs-pt-br/seguranca/provedores-de-identidade-sso/provedores-de-identidade-saml/microsoft-entra-id-saml-configuracao.md)
* [Okta - SAML - Configuração](/global-settings/global-settings-docs-pt-br/seguranca/provedores-de-identidade-sso/provedores-de-identidade-saml/okta-saml-configuracao.md)

### URLs regionais

Para configurar um provedor de identidade para SSO com os aplicativos Flosum Cloud, você precisará das URLs específicas da região **Redirecionamento**, **Callback**, e **Saída** URLs. Adicione as URLs relevantes para cada aplicativo que requer SSO.

**URLs de redirecionamento**

{% tabs %}
{% tab title="URLs dos Estados Unidos" %}

<table><thead><tr><th width="180">App Flosum Cloud</th><th>URL de retorno</th></tr></thead><tbody><tr><td>Configurações globais</td><td>https://global-us.flosum.app/api/v1/auth/login/open-id</td></tr><tr><td>Backup e Arquivo</td><td>https://backup-us.flosum.app/api/v1/auth/login/open-id</td></tr><tr><td>DevOps</td><td>https://devops-us.flosum.app/api/v1/auth/login/open-id</td></tr></tbody></table>
{% endtab %}

{% tab title="URLs da Alemanha" %}

<table><thead><tr><th width="180">App Flosum Cloud</th><th>URL de retorno</th></tr></thead><tbody><tr><td>Configurações globais</td><td>https://global-de.flosum.app/api/v1/auth/login/open-id</td></tr><tr><td>Backup e Arquivo</td><td>https://backup-de.flosum.app/api/v1/auth/login/open-id</td></tr><tr><td>DevOps</td><td>https://devops-de.flosum.app/api/v1/auth/login/open-id</td></tr></tbody></table>
{% endtab %}

{% tab title="URLs do Japão" %}

<table><thead><tr><th width="180">App Flosum Cloud</th><th>URL de retorno</th></tr></thead><tbody><tr><td>Configurações globais</td><td>https://global-jp.flosum.app/api/v1/auth/login/open-id</td></tr><tr><td>Backup e Arquivo</td><td>https://backup-jp.flosum.app/api/v1/auth/login/open-id</td></tr><tr><td>DevOps</td><td>https://devops-jp.flosum.app/api/v1/auth/login/open-id</td></tr></tbody></table>
{% endtab %}

{% tab title="URLs da Austrália" %}

<table><thead><tr><th width="180">App Flosum Cloud</th><th>URL de retorno</th></tr></thead><tbody><tr><td>Configurações globais</td><td>https://global-au.flosum.app/api/v1/auth/login/open-id</td></tr><tr><td>Backup e Arquivo</td><td>https://backup-au.flosum.app/api/v1/auth/login/open-id</td></tr><tr><td>DevOps</td><td>https://devops-au.flosum.app/api/v1/auth/login/open-id</td></tr></tbody></table>
{% endtab %}
{% endtabs %}

**URLs de Callback**

{% tabs %}
{% tab title="URLs dos Estados Unidos" %}

<table><thead><tr><th width="180">Flosum Cloud App</th><th>URL de callback</th></tr></thead><tbody><tr><td>Configurações Globais</td><td>https://global-us.flosum.app/api/v1/oauth/callback</td></tr><tr><td>Backup e Arquivo</td><td>https://backup-us.flosum.app/api/v1/oauth/callback</td></tr><tr><td>DevOps</td><td>https://devops-us.flosum.app/api/v1/oauth/callback</td></tr></tbody></table>
{% endtab %}

{% tab title="URLs da Alemanha" %}

<table><thead><tr><th width="180">Flosum Cloud App</th><th>URL de callback</th></tr></thead><tbody><tr><td>Configurações Globais</td><td>https://global-de.flosum.app/api/v1/oauth/callback</td></tr><tr><td>Backup e Arquivo</td><td>https://backup-de.flosum.app/api/v1/oauth/callback</td></tr><tr><td>DevOps</td><td>https://devops-de.flosum.app/api/v1/oauth/callback</td></tr></tbody></table>
{% endtab %}

{% tab title="URLs do Japão" %}

<table><thead><tr><th width="180">Flosum Cloud App</th><th>URL de callback</th></tr></thead><tbody><tr><td>Configurações Globais</td><td>https://global-jp.flosum.app/api/v1/oauth/callback</td></tr><tr><td>Backup e Arquivo</td><td>https://backup-jp.flosum.app/api/v1/oauth/callback</td></tr><tr><td>DevOps</td><td>https://devops-jp.flosum.app/api/v1/oauth/callback</td></tr></tbody></table>
{% endtab %}

{% tab title="URLs da Austrália" %}

<table><thead><tr><th width="180">Flosum Cloud App</th><th>URL de callback</th></tr></thead><tbody><tr><td>Configurações Globais</td><td>https://global-au.flosum.app/api/v1/oauth/callback</td></tr><tr><td>Backup e Arquivo</td><td>https://backup-au.flosum.app/api/v1/oauth/callback</td></tr><tr><td>DevOps</td><td>https://devops-au.flosum.app/api/v1/oauth/callback</td></tr></tbody></table>
{% endtab %}
{% endtabs %}

**URLs de saída**

{% tabs %}
{% tab title="URLs dos Estados Unidos" %}

<table><thead><tr><th width="180">Aplicativo Flosum Cloud</th><th>URL de logout</th></tr></thead><tbody><tr><td>Configurações globais</td><td>https://global-us.flosum.app/api/v1/oauth/login</td></tr><tr><td>Backup e Arquivo</td><td>https://backup-us.flosum.app/api/v1/oauth/login</td></tr><tr><td>DevOps</td><td>https://devops-us.flosum.app/api/v1/oauth/login</td></tr></tbody></table>
{% endtab %}

{% tab title="URLs da Alemanha" %}

<table><thead><tr><th width="180">Aplicativo Flosum Cloud</th><th>URL de logout</th></tr></thead><tbody><tr><td>Configurações globais</td><td>https://global-de.flosum.app/api/v1/oauth/login</td></tr><tr><td>Backup e Arquivo</td><td>https://backup-de.flosum.app/api/v1/oauth/login</td></tr><tr><td>DevOps</td><td>https://devops-de.flosum.app/api/v1/oauth/login</td></tr></tbody></table>
{% endtab %}

{% tab title="URLs do Japão" %}

<table><thead><tr><th width="180">Aplicativo Flosum Cloud</th><th>URL de logout</th></tr></thead><tbody><tr><td>Configurações globais</td><td>https://global-jp.flosum.app/api/v1/oauth/login</td></tr><tr><td>Backup e Arquivo</td><td>https://backup-jp.flosum.app/api/v1/oauth/login</td></tr><tr><td>DevOps</td><td>https://devops-jp.flosum.app/api/v1/oauth/login</td></tr></tbody></table>
{% endtab %}

{% tab title="URLs da Austrália" %}

<table><thead><tr><th width="180">Aplicativo Flosum Cloud</th><th>URL de logout</th></tr></thead><tbody><tr><td>Configurações globais</td><td>https://global-au.flosum.app/api/v1/oauth/login</td></tr><tr><td>Backup e Arquivo</td><td>https://backup-au.flosum.app/api/v1/oauth/login</td></tr><tr><td>DevOps</td><td>https://devops-au.flosum.app/api/v1/oauth/login</td></tr></tbody></table>
{% endtab %}
{% endtabs %}

## Adicionando um Provedor de Identidade

{% hint style="info" %}
As Configurações Globais permitem que você adicione vários provedores ao seu tenant para configurações flexíveis. Por exemplo, se sua organização usa provedores de identidade अलगados para teste e produção, você pode adicionar ambos.
{% endhint %}

{% stepper %}
{% step %}

### Acesse o Global Settings

1. De qualquer **Flosum Cloud App**, clique no **Seletor de Apps** ícone na parte superior do menu da barra lateral esquerda.

   <div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2Fgh5FcQCnErKAjJ7isiuB%2FGS-Access-01.png?alt=media&amp;token=ddf01506-f133-4e49-825a-76a2a237e3a8" alt="" width="563"><figcaption></figcaption></figure></div>
2. Clique em **Configurações Globais**.&#x20;

   <div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2Fx5vntzgpLuT50fMTzwT9%2FGS-Access-02.png?alt=media&amp;token=f67a125f-5087-47c2-9bc6-9393c3d2b7a5" alt="" width="563"><figcaption></figcaption></figure></div>
3. O **Configurações Globais** app será aberto em uma nova aba.

{% hint style="info" %}
As Configurações Globais também podem ser acessadas fazendo login diretamente pela URL de Login do Flosum Cloud Apps. Consulte o artigo a seguir para obter instruções de login.

* [Fazer login em Configurações globais](/global-settings/global-settings-docs-pt-br/primeiros-passos/fazer-login-em-configuracoes-globais.md)
  {% endhint %}
  {% endstep %}

{% step %}

### Criar Provedor de Identidade

1. Clique **Provedores de Identidade** no menu lateral.
2. Clique **Criar**.&#x20;

   <div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2FZPW5R6oi3ugjlgXaYcQh%2FAddingAnIdentityProvider-S02-01.png?alt=media&amp;token=abb1841b-307f-489f-96b0-2a9f9d531c91" alt="" width="563"><figcaption></figcaption></figure></div>
3. Insira um **Nome** para o provedor de identidade.
4. Marcar/Desmarcar **Provisionamento Just-In-Time** para habilitar ou desabilitar a criação automática de usuário no login SSO.&#x20;

   <div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2FvvjIE6YrUe0K69FS8MHw%2FAddingAnIdentityProvider-S02-02.png?alt=media&amp;token=c02bcaa2-dd50-449c-baac-708769649c6f" alt="" width="563"><figcaption></figcaption></figure></div>

{% hint style="info" %}
O **Provisionamento Just-In-Time** recurso gera automaticamente contas de usuário das Configurações Globais no primeiro login SSO bem-sucedido. Veja o artigo a seguir para mais detalhes.

* [Configurando o provisionamento Just-In-Time (JIT)](/global-settings/global-settings-docs-pt-br/seguranca/provedores-de-identidade-sso/configurando-o-provisionamento-just-in-time-jit.md)
  {% endhint %}

5. Clique no **Tipo** menu suspenso.&#x20;
6. Selecione **OPEN\_ID** ou **SAML** dependendo do tipo de Provedor de Identidade ao qual você está se conectando.&#x20;

   <div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2FbBghhYPuKU1QqHiXZsTc%2FAddingAnIdentityProvider-S02-03.png?alt=media&amp;token=8976b62a-9d2a-40a6-a988-5238e39ec7c7" alt="" width="563"><figcaption></figcaption></figure></div>
7. Vá para a etapa relevante para preencher os campos obrigatórios.
   1. OPEN\_ID: [#enter-openid-information](#enter-openid-information "mention")
   2. SAML: [#enter-saml-information](#enter-saml-information "mention")
      {% endstep %}

{% step %}

### Insira as informações do OpenID Connect (OIDC)

Se você selecionou **OPEN\_ID**, preencha os campos na **informações do OpenId** seção. Veja a captura de tela e a tabela abaixo para mais detalhes.

{% hint style="warning" %}
Se a URL do Emissor for inválida ou inacessível, o botão de SSO não aparecerá na página de login.
{% endhint %}

<div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2FbKAB6aBkr0RCRZMQ5zMd%2FAddingAnIdentityProvider-S03-01.png?alt=media&amp;token=4177e56d-a395-43fa-a272-fbefbf6d4003" alt="" width="563"><figcaption></figcaption></figure></div>

<table><thead><tr><th width="179.6666259765625">Campo</th><th>Descrição</th></tr></thead><tbody><tr><td><strong>ID do cliente</strong></td><td>Insira o ID do cliente do seu aplicativo OIDC.</td></tr><tr><td><strong>Segredo do cliente</strong></td><td>Insira o segredo do cliente do seu aplicativo OIDC.</td></tr><tr><td><strong>Emissor</strong></td><td>Insira a URL da sua instância no seu provedor de identidade OIDC.</td></tr></tbody></table>
{% endstep %}

{% step %}

### Insira as informações do SAML

Se você selecionou **SAML**, preencha os campos na **Informações do SAML 2.0** seção. Veja a captura de tela e a tabela abaixo para mais detalhes.

{% hint style="info" %}
**Opcional** campos podem ser deixados em branco.
{% endhint %}

<div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2FrZxF9NJuCDsozynkiZy6%2FAddingAnIdentityProvider-S04-01.png?alt=media&amp;token=57af199a-32ff-485c-8c92-7ba90dc6f0e1" alt="" width="563"><figcaption></figcaption></figure></div>

<table><thead><tr><th width="179.6666259765625">Campo</th><th>Descrição</th></tr></thead><tbody><tr><td><strong>Emissor</strong></td><td>Insira o ID do Provedor de Identidade. Esse valor pode ser copiado do XML de metadados do Provedor de Identidade, a partir do atributo <code>entityID</code> do elemento <code>EntityDescriptor</code> .</td></tr><tr><td><strong>ID da entidade</strong></td><td>Insira o ID do Provedor de Serviço. Isso pode ser um valor de string, mas deve corresponder tanto nas configurações do Provedor de Serviço quanto nas do Provedor de Identidade.</td></tr><tr><td><strong>Certificado de assinatura do Provedor de Identidade</strong></td><td>Clique para enviar o certificado usado pelo Provedor de Identidade para assinar respostas e assertivas SAML. O Provedor de Serviço usa esse certificado para verificar a autenticidade e a integridade das mensagens SAML recebidas.</td></tr><tr><td><strong>Formato do Name ID</strong> (Opcional)</td><td><p>Este campo mapeia o usuário do Provedor de Identidade para um usuário das Configurações Globais. Como nem todos os Provedores de Identidade oferecem suporte à configuração do Formato do Name ID para login SSO, as Configurações Globais usam o <code>uniqueUserId</code> atributo na Assertion SAML em vez do formato Name ID.</p><p></p><p>Verifique se o seu Provedor de Identidade oferece suporte ao formato Name ID e insira o valor dele. O formato padrão é: </p><p><code>urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress</code></p></td></tr><tr><td><strong>URL de login do Provedor de Identidade</strong></td><td>Insira a URL de sign-on (login) do Provedor de Identidade. Esse valor pode ser copiado do XML de metadados do Provedor de Identidade, a partir do elemento <code>Location</code> do elemento <code>SingleSignOnService</code> sob <code>IDPSSODescriptor</code>.</td></tr></tbody></table>

#### **Habilitado para solicitação SAML assinada**

O **Habilitado para solicitação SAML assinada** a caixa de seleção indica se a solicitação de autenticação enviada pelo Provedor de Serviço ao Provedor de Identidade é assinada digitalmente. Esse valor pode ser copiado do XML de metadados do Provedor de Identidade, a partir do `WantAuthnRequestsSigned` do elemento `EntityDescriptor` sob `IDPSSODescriptor`.

Se estiver marcada, preencha os campos na captura de tela e na tabela a seguir.

<div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2FJ6wAc3phiB3A5kfxoviG%2FAddingAnIdentityProvider-S04-02.png?alt=media&amp;token=b542a457-1ee3-42f6-a5fb-6e1f50c986b7" alt="" width="563"><figcaption></figcaption></figure></div>

<table><thead><tr><th width="180.33331298828125">Campo</th><th>Descrição</th></tr></thead><tbody><tr><td><strong>Certificado de assinatura de autenticação</strong></td><td>Clique para enviar o certificado que o Provedor de Serviço usa para assinar solicitações SAML. O Provedor de Identidade usa esse certificado para verificar a autenticidade das solicitações. Você deve enviar este certificado tanto para o Provedor de Identidade quanto para o Provedor de Serviço.</td></tr><tr><td><strong>Chave privada de autenticação</strong></td><td>Clique para enviar a chave privada que o Provedor de Serviço usa para assinar solicitações SAML. O Provedor de Identidade usa essa chave para verificar a autenticidade das solicitações. Essa chave deve corresponder à <strong>Certificado de assinatura de autenticação</strong>.</td></tr><tr><td><strong>Senha da chave privada de autenticação</strong> (Opcional)</td><td>Digite a frase secreta usada para descriptografar a <strong>Chave privada de autenticação</strong> para assinar solicitações SAML. Este campo pode ficar em branco se a chave privada não estiver protegida por senha.</td></tr><tr><td><strong>Algoritmo de assinatura de autenticação</strong></td><td>Insira o algoritmo usado para assinar solicitações SAML com a Chave privada de autenticação. Verifique se o Provedor de Identidade oferece suporte a este algoritmo. O padrão é: <code>http://www.w3.org/2001/04/xmldsig-more#rsa-sha256</code>.</td></tr></tbody></table>

#### **Criptografia de assertiva habilitada**

O **Criptografia de assertiva habilitada** a caixa de seleção habilita a criptografia de assertivas SAML pelo Provedor de Identidade. Quando habilitada, somente o Provedor de Serviço com a chave privada correspondente poderá descriptografar as assertivas.

Se estiver marcada, preencha os campos na captura de tela e na tabela a seguir.

<div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2Fw31DZ1Yx4jWFvTobKfX1%2FAddingAnIdentityProvider-S04-03.png?alt=media&amp;token=cf1fe569-00c1-4fe0-b585-9e6ef3884af8" alt="" width="563"><figcaption></figcaption></figure></div>

<table><thead><tr><th width="180.33331298828125">Campo</th><th>Descrição</th></tr></thead><tbody><tr><td><strong>Certificado de criptografia</strong></td><td>Clique para enviar o certificado usado pelo Provedor de Identidade para criptografar assertivas SAML. Isso garante que somente o Provedor de Serviço com a chave privada correspondente possa descriptografá-las. Você deve enviar este certificado tanto para o Provedor de Identidade quanto para o Provedor de Serviço.</td></tr><tr><td><strong>Chave privada de criptografia</strong></td><td>Clique para enviar a chave privada que o Provedor de Serviço usa para descriptografar assertivas SAML do Provedor de Identidade. Essa chave deve corresponder à <strong>Certificado de criptografia</strong>.</td></tr><tr><td><strong>Senha da chave privada de criptografia</strong> (Opcional)</td><td>Digite a frase secreta usada para descriptografar a <strong>Chave privada de criptografia</strong>. Este campo pode ficar em branco se a chave privada não estiver protegida por senha.</td></tr></tbody></table>

{% hint style="info" %}

#### Certificados e chaves privadas

Os certificados e chaves privadas enviados devem estar formatados corretamente, sem espaços adicionais, quebras de linha ou erros de formatação.

* Para certificados, inclua:
  * `-----BEGIN CERTIFICATE-----` e `-----END CERTIFICATE-----`
* Para chaves privadas, inclua:
  * `-----BEGIN PRIVATE KEY-----` e `-----END PRIVATE KEY-----`
    {% endhint %}
    {% endstep %}

{% step %}

### Insira as informações do botão e do grupo

{% hint style="warning" %}
Você só precisa preencher o **Texto do botão** campo.
{% endhint %}

1. Insira um rótulo para o **botão de SSO** na página de login em **Texto do botão** campo de texto.

{% hint style="info" %}
O **botão de SSO** aparece abaixo do **LOGIN** botão na página de login. Se você usar vários provedores de identidade, é útil atribuir rótulos diferentes a cada botão para evitar confusão.
{% endhint %}

2. (Opcional) Clique na **Imagem do botão** caixa de texto para abrir uma caixa de diálogo de arquivo e selecionar uma imagem SVG para exibir no botão da página de login.&#x20;

   <div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2F5hqeebVpf1drUrJKkv56%2FAddingAnIdentityProvider-S05-01.png?alt=media&amp;token=d2a6799d-4e70-4e1a-9198-5258167a5df9" alt="" width="563"><figcaption></figcaption></figure></div>

{% hint style="info" %}
Para obter os melhores resultados, use uma imagem SVG com altura de 24px.
{% endhint %}

3. (Opcional) Clique na **Grupo** menu suspenso.
4. (Opcional) Selecione um grupo para atribuir automaticamente usuários criados com este provedor de identidade.&#x20;

   <div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2Fv6oBwbBZeKyN7S4h9Kpl%2FAddingAnIdentityProvider-S05-02.png?alt=media&amp;token=c19f860f-536f-4359-937b-095bd0b0bb1f" alt="" width="563"><figcaption></figcaption></figure></div>

{% endstep %}

{% step %}

### Salvar Provedor de Identidade

1. Clique em **Salvar**.&#x20;

   <div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2Fpp2mYqhU1xK86O1sxZAW%2FAddingAnIdentityProvider-S06-01.png?alt=media&amp;token=b6c9395b-5d28-4c2a-bf47-093fe1985850" alt="" width="563"><figcaption></figcaption></figure></div>
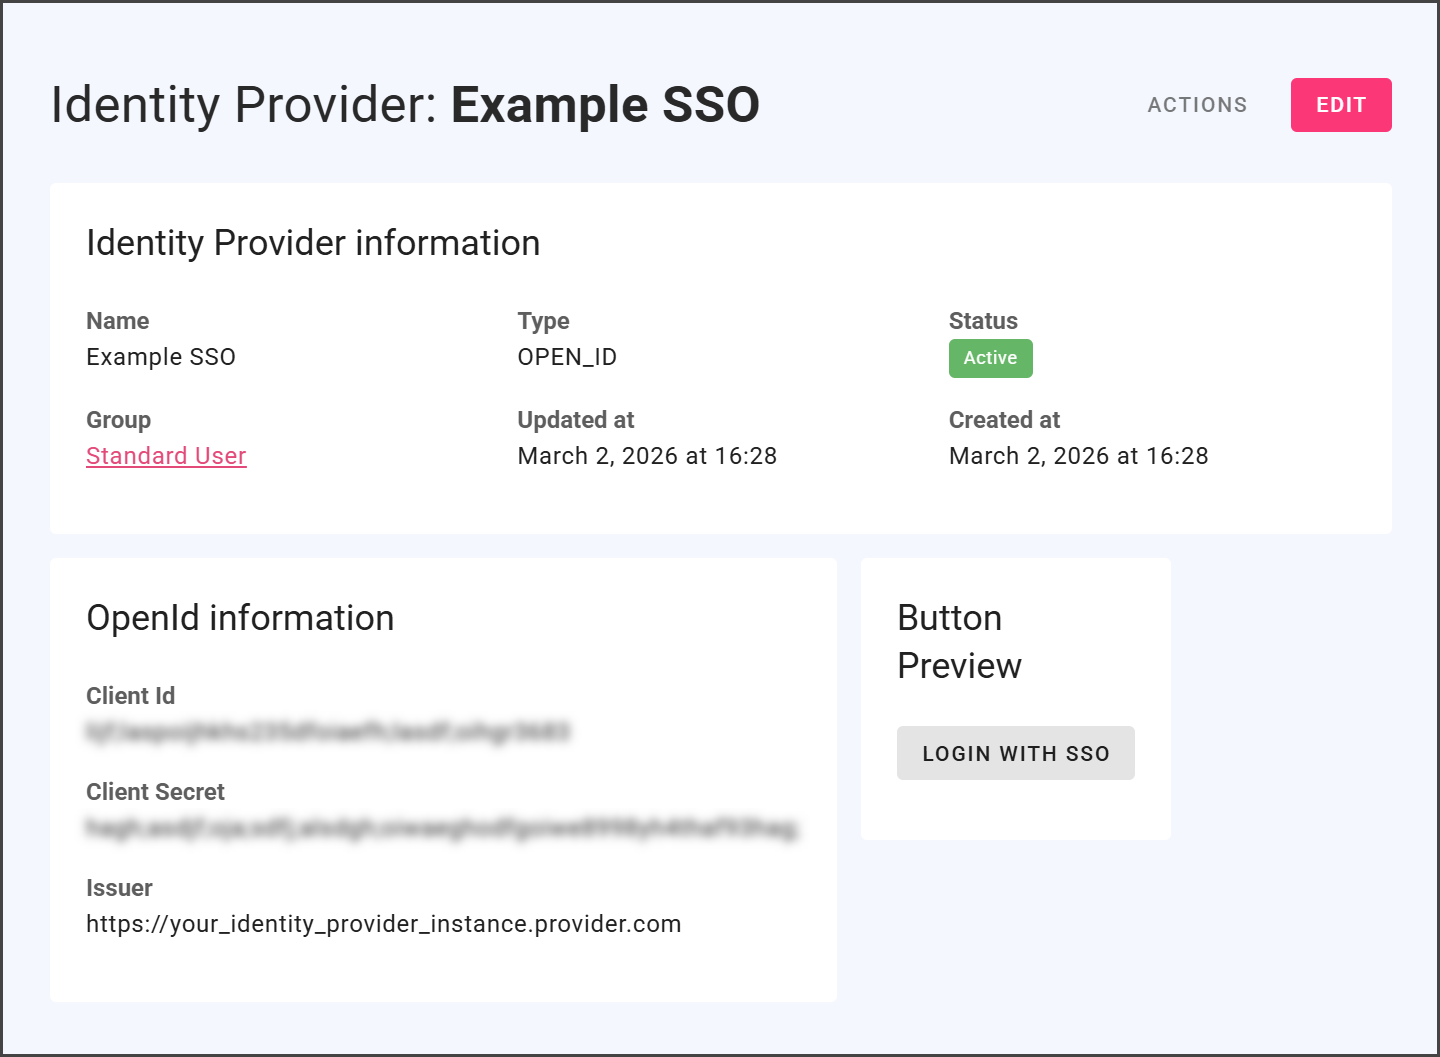
2. Você pode revisar os detalhes do provedor de identidade que configurou e visualizar o botão de SSO.&#x20;

   <div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2FT5d4qd43UlhTxxObIwVP%2FAddingAnIdentityProvider-S06-02.png?alt=media&amp;token=38cade58-1c8a-436c-987c-9281a6de617b" alt="" width="563"><figcaption></figcaption></figure></div>
3. Aqui está uma captura de tela de exemplo de um Provedor de Identidade SAML.&#x20;

   <div align="left"><figure><img src="https://539069234-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2F2hUhB92U0ihcSEawnLAn%2FAddingAnIdentityProvider-S06-03.png?alt=media&amp;token=f9550c4d-0371-4df2-88c9-953c76b05c15" alt="" width="563"><figcaption></figcaption></figure></div>

{% endstep %}
{% endstepper %}


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://docs.flosum.com/global-settings/global-settings-docs-pt-br/seguranca/provedores-de-identidade-sso/adicionando-um-provedor-de-identidade-sso.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.