> For the complete documentation index, see [llms.txt](https://docs.flosum.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.flosum.com/global-settings/global-settings-docs-de/sicherheit/identitatsanbieter-sso/saml-identitatsanbieter/okta-saml-konfiguration.md).

# Okta – SAML – Konfiguration

{% hint style="success" %}

#### Erforderliche Benutzeranmeldeinformationen

\[**Flosum-Benutzer**] - **Systemadministrator** Rolle
{% endhint %}

{% hint style="success" %}

#### Wichtiger Hinweis

Die Anweisungen in diesem Artikel beziehen sich auf eine App eines Drittanbieters und spiegeln möglicherweise nicht die neueste Version wider. Bitte verwenden Sie diese Anweisungen als Leitfaden zur Durchführung der Aufgabe, seien Sie jedoch darauf aufmerksam, dass einige Bildschirme, Feldnamen und Schritte geändert worden sein können.
{% endhint %}

## ![](https://1457152582-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2FSxcnKlaJKPzDqONWoDNv%2FSummary2-Small-Icon.svg?alt=media\&token=5e3253d0-a069-4ba5-9c06-83c70bd0b21d) Übersicht

Dieser Artikel erklärt, wie Sie mithilfe der SAML-Authentifizierung einen Okta-Identitätsanbieter mit Flosum Cloud Apps integrieren, um Single Sign-On (SSO) zu ermöglichen, sodass Benutzer mit ihren vorhandenen Anmeldedaten nahtlos auf die Plattform zugreifen können.

{% hint style="info" %}
Allgemeinere Anweisungen zum Hinzufügen eines Identitätsanbieters finden Sie im folgenden Artikel.

* [Einen Identitätsanbieter hinzufügen (SSO)](/global-settings/global-settings-docs-de/sicherheit/identitatsanbieter-sso/einen-identitatsanbieter-hinzufugen-sso.md)
  {% endhint %}

{% hint style="warning" %}

#### Kunden-gehostet

Kunden, die Flosum-Apps auf ihrer eigenen Infrastruktur hosten, haben eine benutzerdefinierte URL zum Anmelden bei ihren Apps. Wenn Sie diese Dokumentation verwenden, ersetzen Sie beliebige **Flosum-gehostete URLs** durch Ihre eigenen URLs.
{% endhint %}

## Okta konfigurieren

{% stepper %}
{% step %}

### Anwendung erstellen

1. Melden Sie sich bei der **Okta Admin Console**.&#x20;
2. Navigieren Sie zu **Anwendungen**.&#x20;
3. Klicken Sie auf **App-Integration erstellen**.&#x20;
4. Wählen Sie **SAML 2.0** als **Anmeldemethode**.&#x20;
5. Klicken Sie auf **Weiter**.&#x20;
6. Geben Sie einen **App-Namen**.&#x20;
7. Klicken Sie auf **Weiter**.
   {% endstep %}

{% step %}

### SAML-Einstellungen konfigurieren

1. Klicken Sie in das **Textfeld Single Sign-on-URL** und geben Sie die SAML-URL für Ihre Region aus der folgenden Tabelle ein.

<table><thead><tr><th width="159.6666259765625">Region</th><th>SAML-URL</th></tr></thead><tbody><tr><td>Vereinigte Staaten</td><td>https://global-us.flosum.app/api/v1/saml/acs</td></tr><tr><td>Deutschland</td><td>https://global-de.flosum.app/api/v1/saml/acs</td></tr><tr><td>Japan</td><td>https://global-jp.flosum.app/api/v1/saml/acs</td></tr><tr><td>Australien</td><td>https://global-au.flosum.app/api/v1/saml/acs</td></tr></tbody></table>

2. Klicken Sie auf **Audience URI (SP Entity ID)** und geben Sie eine eindeutige Kennung für dieses SSO ein. Dies kann ein beliebiger eindeutiger Zeichenfolgenwert sein.
3. Klicken Sie auf **Kennung hinzufügen** und geben Sie eine eindeutige Kennung für dieses SSO ein. Dies kann ein beliebiger eindeutiger Zeichenfolgenwert sein.
4. Klicken Sie auf **Erweiterte Einstellungen anzeigen**.
5. Klicken Sie auf **Antwort** und wählen Sie **Signiert**.
6. Klicken Sie auf **Assertion-Signatur** und wählen Sie **Signiert**.
7. (Optional) Die **Assertion-Verschlüsselung (optional)** Einstellung ist für die Arbeit mit Flosum SSO nicht erforderlich. Konfigurieren Sie sie nur, wenn Ihre Sicherheits- oder Compliance-Richtlinien dies verlangen.
   1. Falls erforderlich, benötigen Sie ein öffentliches Zertifikat und ein privates Schlüsselpaar.
   2. Laden Sie das öffentliche Zertifikat in das **Verschlüsselungszertifikat**.
8. (Optional) Die **Signierte Anfragen (optional)** Einstellung ist für die Arbeit mit Flosum SSO nicht erforderlich. Konfigurieren Sie sie nur, wenn Ihre Sicherheits- oder Compliance-Richtlinien signierte Authentifizierungsanfragen (AuthnRequest) erfordern.
   1. Falls erforderlich, benötigen Sie ein öffentliches Zertifikat und ein privates Schlüsselpaar.
   2. Aktivieren Sie **Signierte Anfragen**
   3. Laden Sie das öffentliche Zertifikat in das **Signaturzertifikat**.
9. Klicken Sie auf **Weiter**.
10. Klicken Sie auf **Fertig stellen**.
    {% endstep %}

{% step %}

### Attribut-Statements konfigurieren

1. Öffnen Sie die **Anmelden** Registerkarte.&#x20;
2. Scrollen Sie nach unten zu **Attribut-Statements**.&#x20;
3. Klicken Sie auf **Alte Konfiguration anzeigen**.&#x20;
4. Klicken Sie auf **Bearbeiten** unter **Profil-Attribut-Statements**.
5. Fügen Sie die folgenden Attribut-Statements hinzu.

| Name         | Quellattribut  |
| ------------ | -------------- |
| firstName    | user.firstName |
| lastName     | user.lastName  |
| email        | user.email     |
| uniqueUserId | device.trusted |

{% hint style="info" %}
Die **uniqueUserId** Claim kann einem beliebigen Benutzerattribut zugeordnet werden, das sowohl eindeutig als auch konstant ist.
{% endhint %}
{% endstep %}

{% step %}

### Benutzer zuweisen

1. Öffnen Sie die **Zuweisungen** Registerkarte.
2. Klicken Sie auf **Zuweisen → Personen zuweisen**.
3. Weisen Sie die Anwendung den erforderlichen Benutzern zu.
4. Klicken Sie auf **Speichern und zurückgehen**.
5. Klicken Sie auf **Fertig**.
   {% endstep %}

{% step %}

### Identitätsanbieter in den globalen Einstellungen erstellen

Befolgen Sie die allgemeinen Anweisungen im folgenden Artikel, um mit der Erstellung eines SAML-Identitätsanbieters zu beginnen.

1. [Einen Identitätsanbieter hinzufügen (SSO)](/global-settings/global-settings-docs-de/sicherheit/identitatsanbieter-sso/einen-identitatsanbieter-hinzufugen-sso.md)
2. Vervollständigen Sie die **Grundinformationen** Abschnitt.
   1. Wählen Sie **SAML** für den Identitätsanbieter **Typ**.
3. Vervollständigen Sie die **Schaltflächeninformationen** Abschnitt.
4. (Optional) Vervollständigen Sie die **Gruppeninformationen** Abschnitt.

#### **SAML-2.0-Informationsfelder ausfüllen**

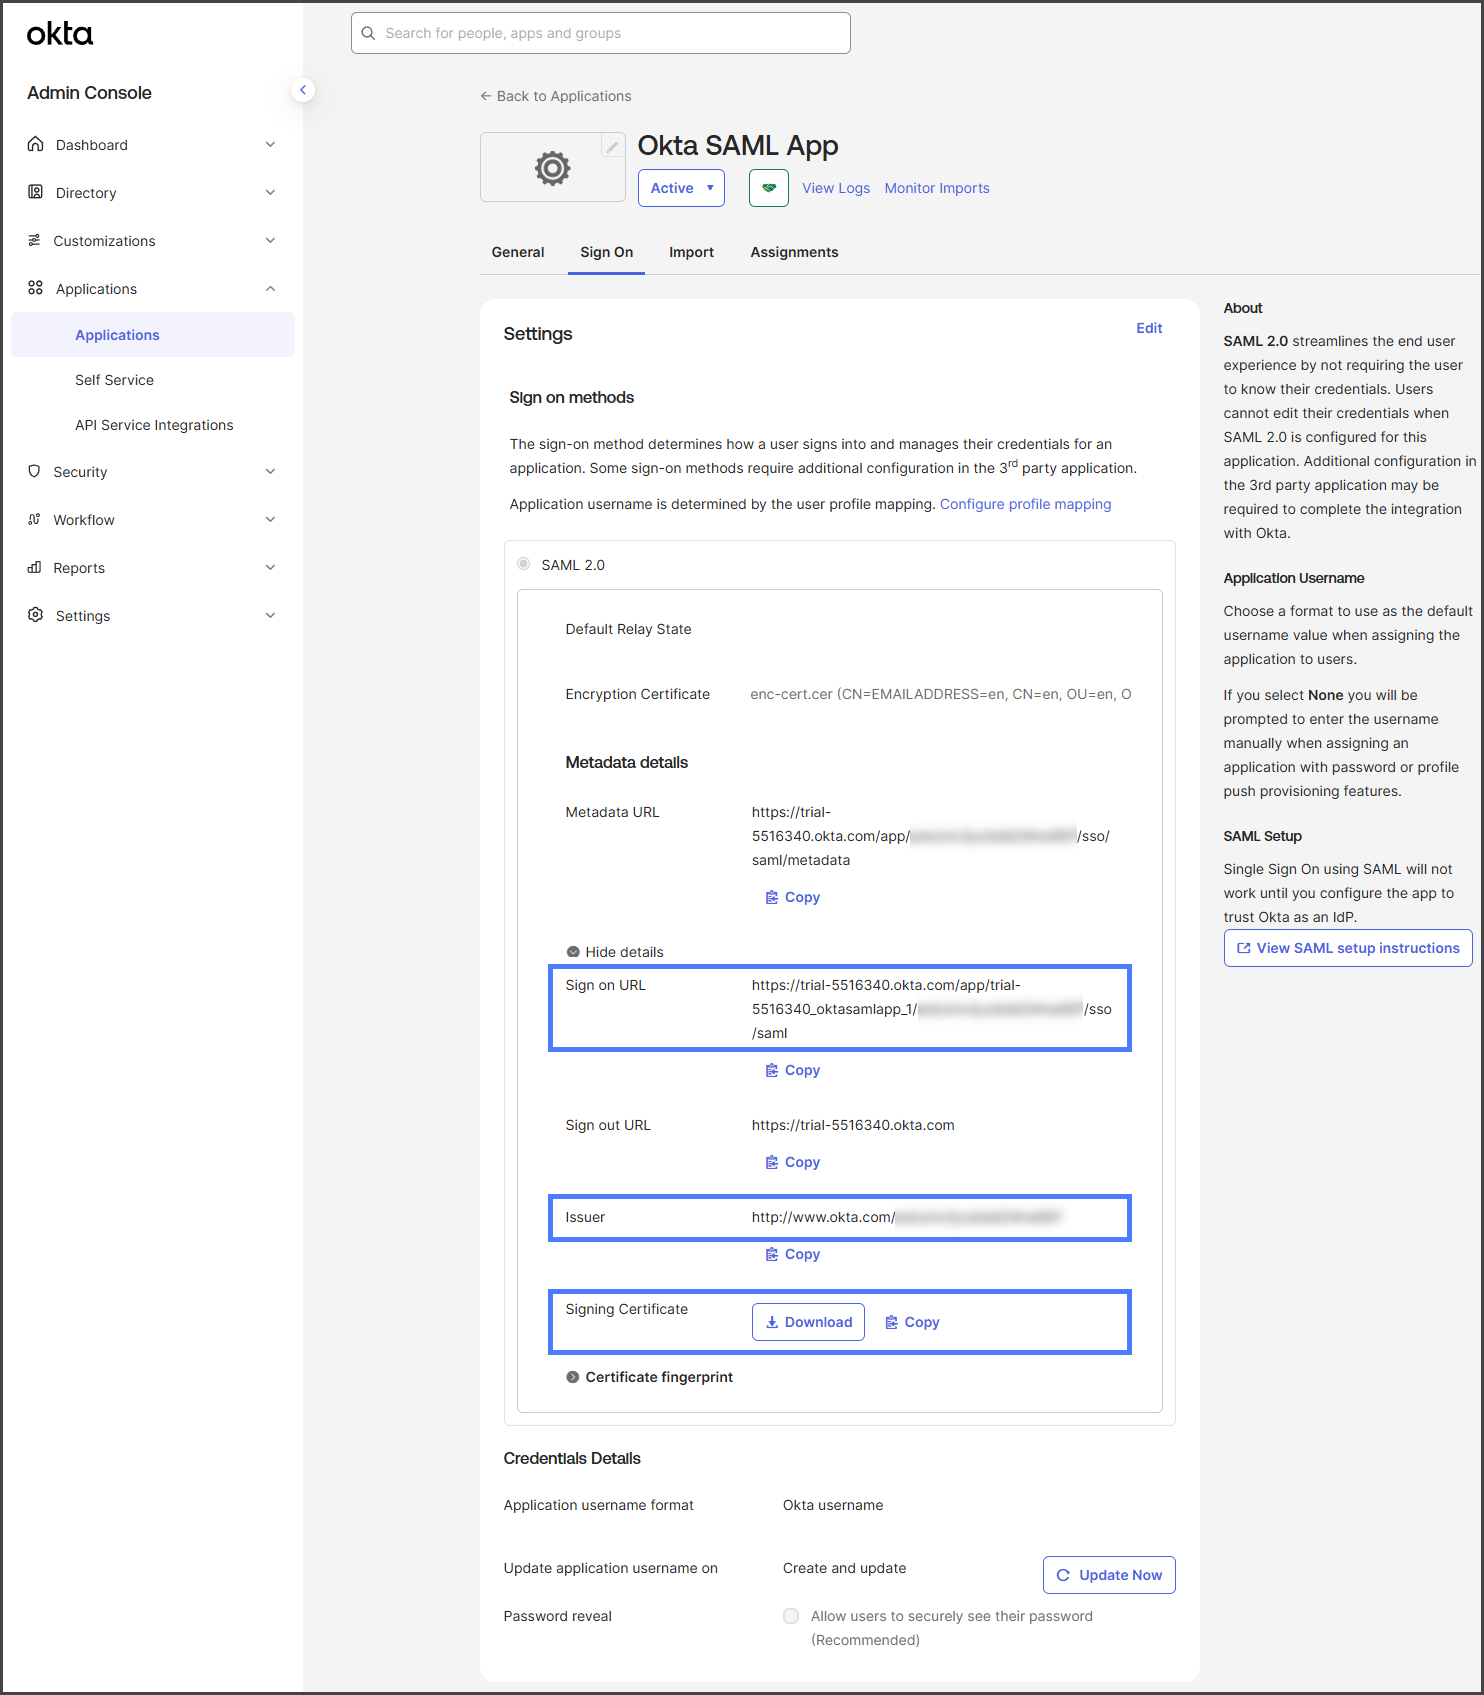
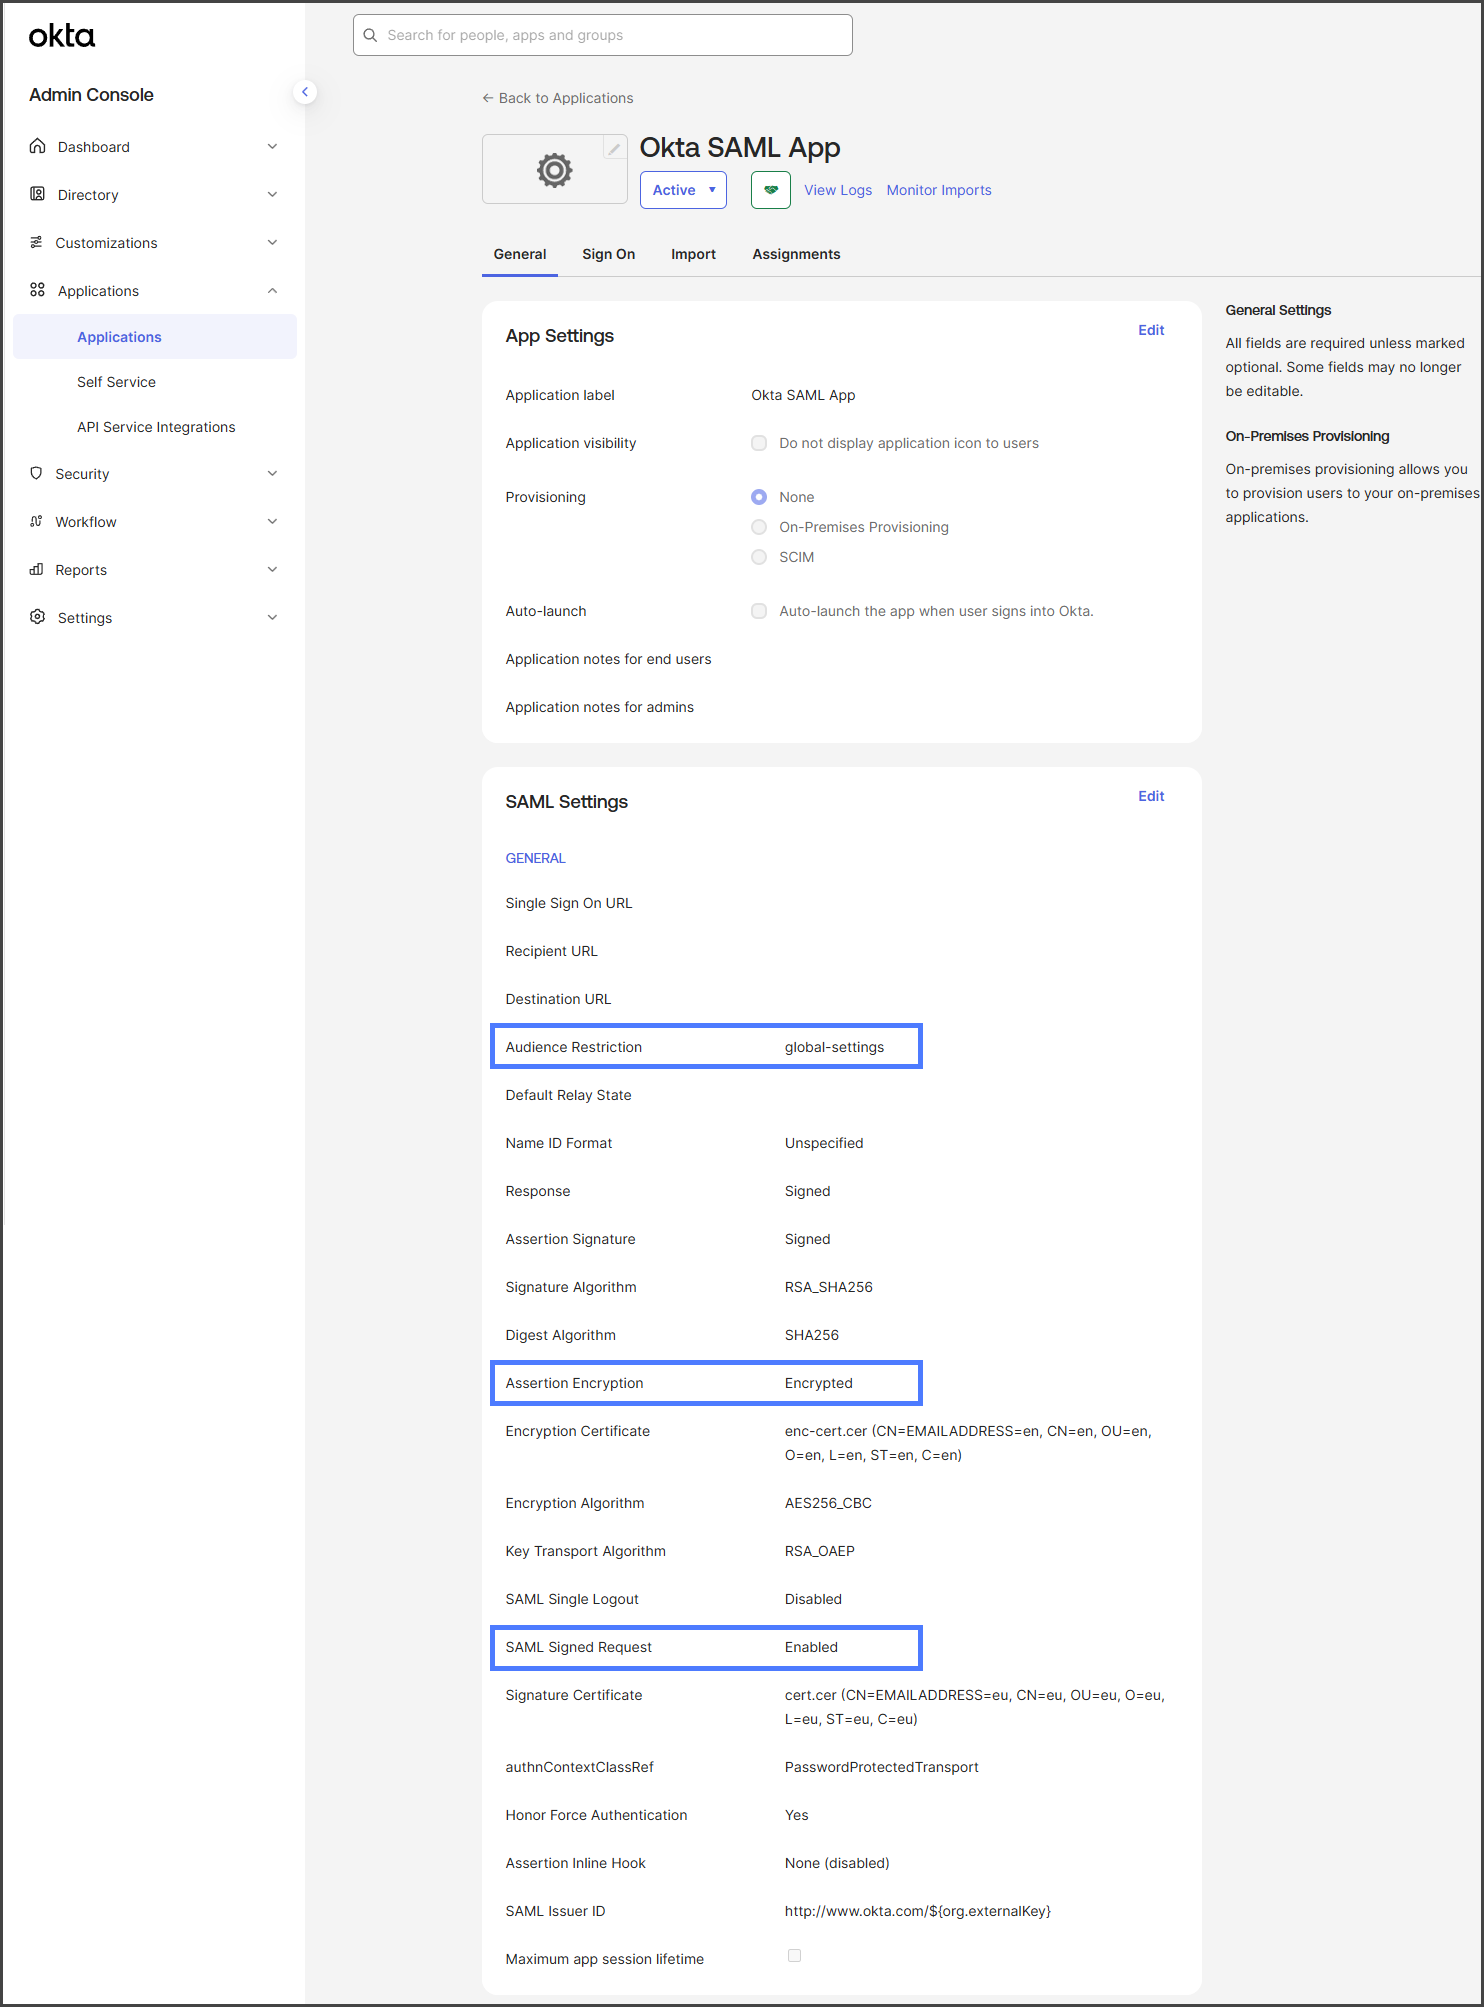
Kopieren Sie die Informationen aus Ihrer Okta-Anwendung in den Abschnitt SAML-2.0-Informationen. Die ersten beiden Screenshots unten zeigen, welche Felder der Okta-Anwendung kopiert werden müssen. Die Tabelle erklärt, wo diese Informationen einzugeben sind. Der letzte Screenshot zeigt einen fertig eingerichteten Identitätsanbieter für eine Okta-SAML-Anwendung.

<div align="left"><figure><img src="https://1457152582-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2F9GxXgWCRo0ZCgcU7uKqd%2FOktaSamlConfig-Okta-01.png?alt=media&amp;token=a6c0e2e1-047f-4cf9-b663-a1e4afb51cd3" alt="" width="563"><figcaption></figcaption></figure></div>

<div align="left"><figure><img src="https://1457152582-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2FELZWHAJf1l0tDaADS6sj%2FOktaSamlConfig-Okta-02.png?alt=media&amp;token=43cf9ddb-b056-448a-9acd-a234dca25584" alt="" width="563"><figcaption></figcaption></figure></div>

<table><thead><tr><th width="179.6666259765625">Flosum-Feld</th><th>Okta-Feld</th><th>Anweisungen</th></tr></thead><tbody><tr><td><strong>Aussteller</strong></td><td>Registerkarte Allgemein → SAML-Einstellungen → <strong>Zielgruppenbeschränkung</strong></td><td></td></tr><tr><td><strong>Entitäts-ID</strong></td><td>Registerkarte Anmelden → Einstellungen → Weitere Details → <strong>Aussteller</strong></td><td>Klicken Sie in das <strong>Kopieren</strong> Symbol, um diesen Link zu kopieren.</td></tr><tr><td><strong>Signaturzertifikat des Identitätsanbieters</strong></td><td>Registerkarte Anmelden → Einstellungen → Weitere Details → <strong>Signaturzertifikat</strong></td><td>Klicken Sie auf <strong>Herunterladen</strong> um das Zertifikat herunterzuladen. Sobald es heruntergeladen ist, klicken Sie auf <strong>Signaturzertifikat des Identitätsanbieters</strong> und laden Sie es hoch.</td></tr><tr><td><strong>Name-ID-Format</strong></td><td></td><td>Leer lassen</td></tr><tr><td><strong>Anmelde-URL des Identitätsanbieters</strong></td><td>Registerkarte Anmelden → Einstellungen → Weitere Details → <strong>Anmelde-URL</strong></td><td>Klicken Sie in das <strong>Kopieren</strong> Symbol, um diesen Link zu kopieren.</td></tr></tbody></table>

<div align="left"><figure><img src="https://1457152582-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2F70j8MmQy1nmUQrIzizqC%2FOktaSamlConfig-Flosum-01.png?alt=media&amp;token=cfbd640b-b7d8-406e-9a1f-eb451da41790" alt="" width="563"><figcaption></figcaption></figure></div>

#### SAML-signierte Anforderung aktiviert

Wenn Registerkarte Allgemein → SAML-Einstellungen → **SAML-signierte Anforderung** ist **Aktiviert:**

1. Aktivieren Sie das **SAML-signierte Anforderung aktiviert** Kontrollkästchen.
2. Füllen Sie die Felder in der folgenden Tabelle aus.

<table><thead><tr><th width="180.33331298828125">Flosum-Feld</th><th>Wert</th></tr></thead><tbody><tr><td><strong>Auth-Signaturzertifikat</strong></td><td>Klicken Sie, um das öffentliche Zertifikat hochzuladen, das dem Verifizierungszertifikat entspricht.</td></tr><tr><td><strong>Auth-Privatschlüssel</strong></td><td>Klicken Sie, um den privaten Schlüssel hochzuladen, der zum öffentlichen Zertifikat passt.</td></tr><tr><td><strong>Passwort des Auth-Privatschlüssels</strong></td><td>Geben Sie die Passphrase für den privaten Schlüssel ein, falls er verschlüsselt ist.</td></tr><tr><td><strong>Auth-Signaturalgorithmus</strong></td><td>Leer lassen (oder angeben, falls erforderlich).</td></tr></tbody></table>

#### Assertion-Verschlüsselung aktiviert

Wenn Registerkarte Allgemein → SAML-Einstellungen → **Assertion-Verschlüsselung** ist **Verschlüsselt**:

1. Aktivieren Sie das **Assertion-Verschlüsselung aktiviert** Kontrollkästchen.
2. Füllen Sie die Felder in der folgenden Tabelle aus.

<table><thead><tr><th width="180.33331298828125">Feld</th><th>Beschreibung</th></tr></thead><tbody><tr><td><strong>Verschlüsselungszertifikat</strong></td><td>Klicken Sie, um das öffentliche Zertifikat hochzuladen, das für die Assertion-Verschlüsselung verwendet wird.</td></tr><tr><td><strong>Verschlüsselungs-Privatschlüssel</strong></td><td>Klicken Sie, um den privaten Schlüssel hochzuladen, der mit dem öffentlichen Zertifikat verknüpft ist.</td></tr><tr><td><strong>Passwort des Verschlüsselungs-Privatschlüssels</strong></td><td>Geben Sie die Passphrase für den privaten Schlüssel ein, falls er verschlüsselt ist.</td></tr></tbody></table>
{% endstep %}

{% step %}

### Speichern und testen

{% hint style="info" %}
Anweisungen zum Anmelden mit SSO finden Sie im folgenden Artikel.

* [Mit SSO anmelden](/global-settings/global-settings-docs-de/sicherheit/identitatsanbieter-sso/mit-sso-anmelden.md)
  {% endhint %}

1. Klicken Sie **Speichern** um den Identitätsanbieter zu speichern.
2. Zum Testen öffnen Sie ein Inkognito-Fenster.
3. Beginnen Sie die Anmeldung bei Global Settings mit Ihrem Mandantennamen.
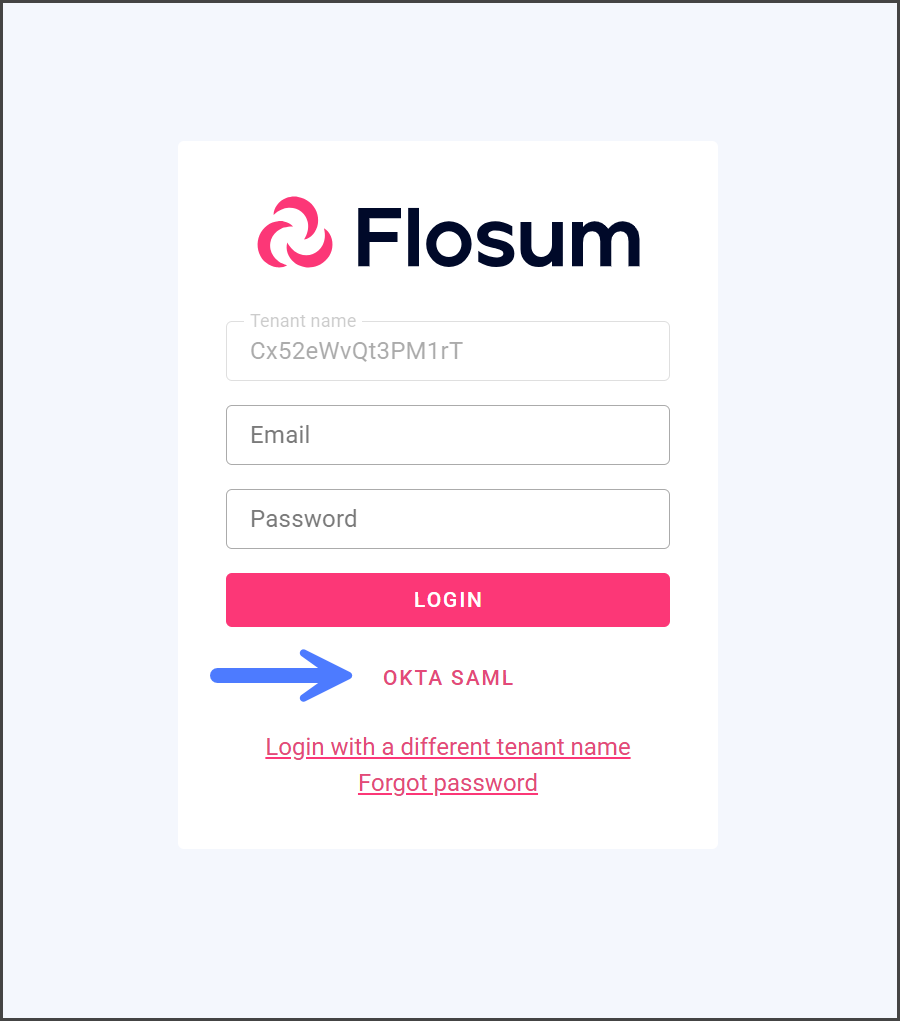
4. Wenn der Identitätsanbieter erfolgreich konfiguriert wurde, sollten Sie die SSO-Schaltfläche sehen, die Sie erstellt haben.&#x20;

<div align="left"><figure><img src="https://1457152582-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FsEk2hU5IMh3HEY5dJZjR%2Fuploads%2FutMuZrPQFHKOwmRPgx7i%2FOktaSamlConfig-Login-01.png?alt=media&amp;token=7d3d3afb-0671-4036-8b11-c9973efb0d83" alt="" width="375"><figcaption></figcaption></figure></div>
{% endstep %}
{% endstepper %}


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://docs.flosum.com/global-settings/global-settings-docs-de/sicherheit/identitatsanbieter-sso/saml-identitatsanbieter/okta-saml-konfiguration.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.